Varnostne kopije niso več dovolj: kako podjetja preživijo kibernetski napad
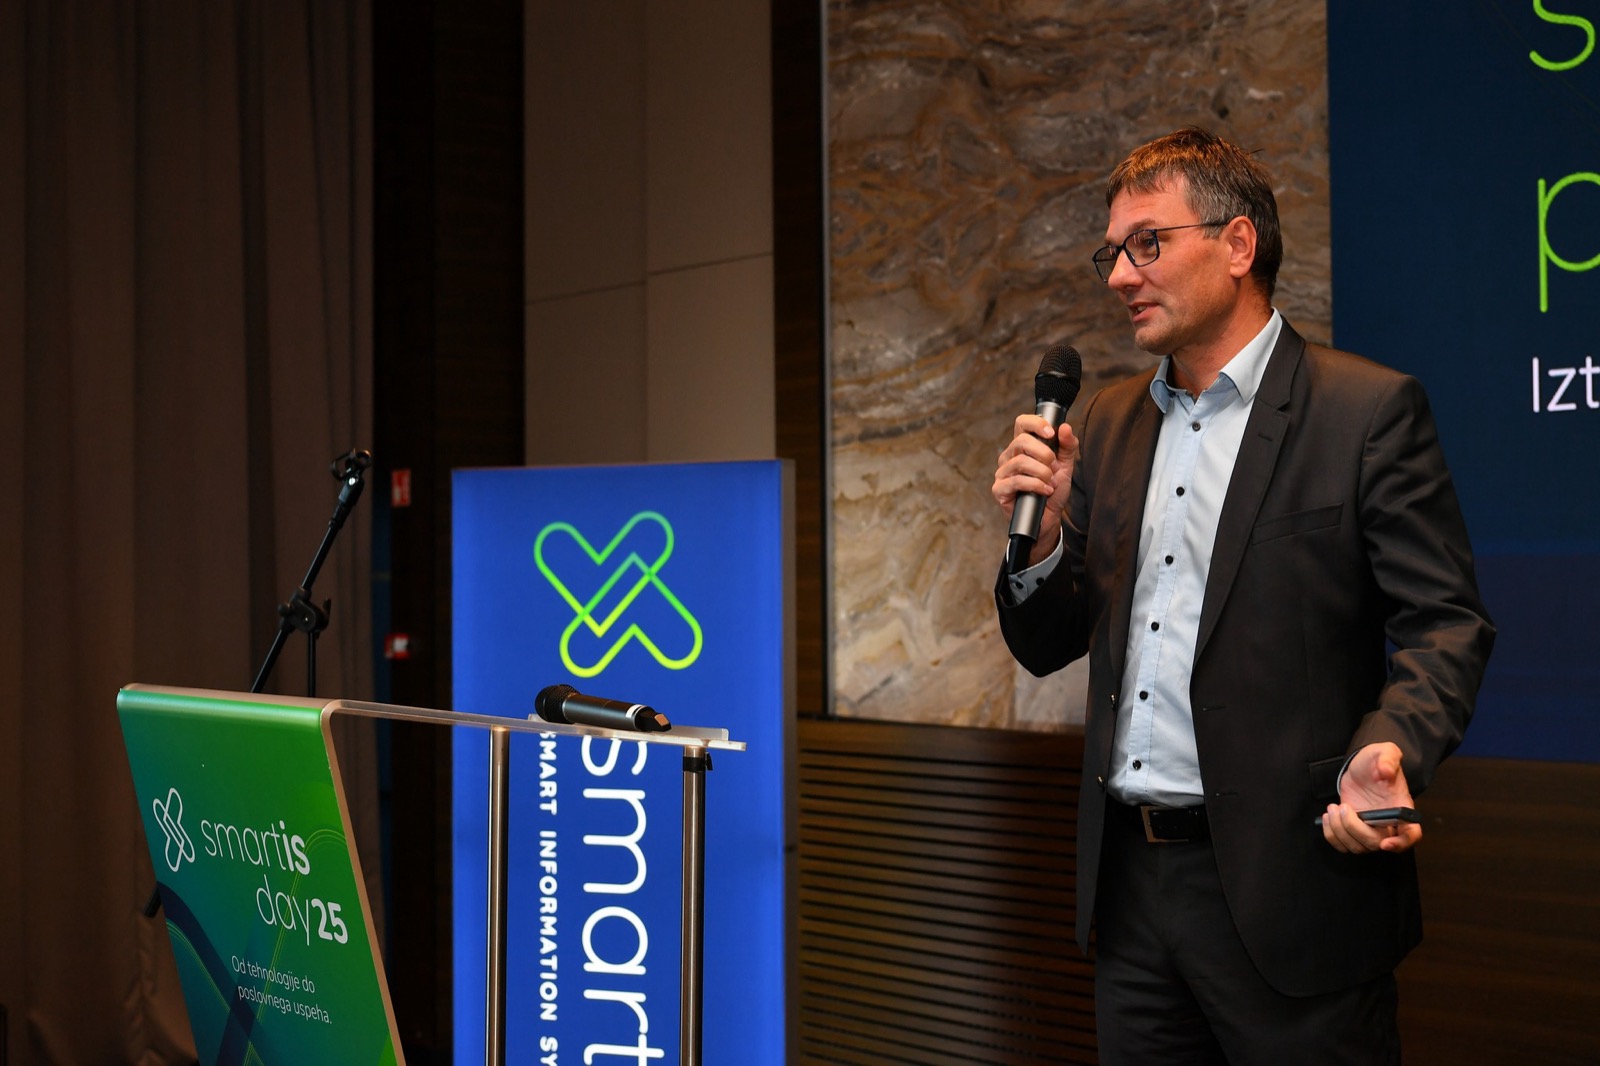
Si podjetja še lahko privoščijo, da se zanašajo na varnostne kopije brez strategije odpornosti? Kibernetski napadi ne brišejo le datotek, temveč ogrožajo same temelje informacijskih sistemov, je na dogodku Smartis Day ’25 opozoril Iztok Sitar. Prodajni svetovalec za podatkovne centre v Smartisu je bil jasen: »Varnostne kopije same po sebi ne morejo več zagotoviti varnosti podjetja. Danes je pravočasna strategija odpornosti ključna za preživetje.«
Po napadu mora biti obnova hitra
Še pred desetimi leti so podjetja varnostne kopije ustvarjala predvsem za obnovo po okvarah diskov ali nenamernih izbrisih. Danes so kibernetski napadi vsakdanja realnost, napadalci pa ciljajo na zadnje varne kopije podatkov, na katere se podjetja zanašajo, da ohranijo poslovanje.
»Varnostne kopije so bile nekoč zavarovalna polica. Zdaj so rešilna bilka,« poudarja Sitar. Zato podjetja vse pogosteje prehajajo s tradicionalne programske opreme za varnostno kopiranje na tako imenovane platforme za kibernetsko odpornost. Izbirajo rešitve, ki podatke ne le varujejo, temveč v primeru napada zagotavljajo tudi hitro obnovo poslovanja.
Nove strategije za neprekinjeno poslovanje
IBM je v zadnjih letih temeljito prenovil svoj tradicionalni pristop k varovanju podatkov. Klasično rešitev Spectrum Protect postopoma nadomešča sodobna platforma IBM Storage Defender. Ta modularni sistem združuje več varnostnih komponent, od senzorjev, ki spremljajo dejavnost sistema, do mehanizmov za zaznavanje napadov in orodij za obnovo podatkov.
Ključna novost je Data Protect, ki se osredotoča na kritično vprašanje: kako hitro je mogoče po napadu obnoviti poslovanje? Namesto da bi se osredotočal le na število varnostnih kopij ali obdobja hrambe, Data Protect podjetja spodbuja, da načrtujejo čas do popolne obnove. »Čas je denar in če lahko po napadu delujoče okolje vzpostavimo v urah namesto v tednih, smo že zmagali,« pojasnjuje Sitar.
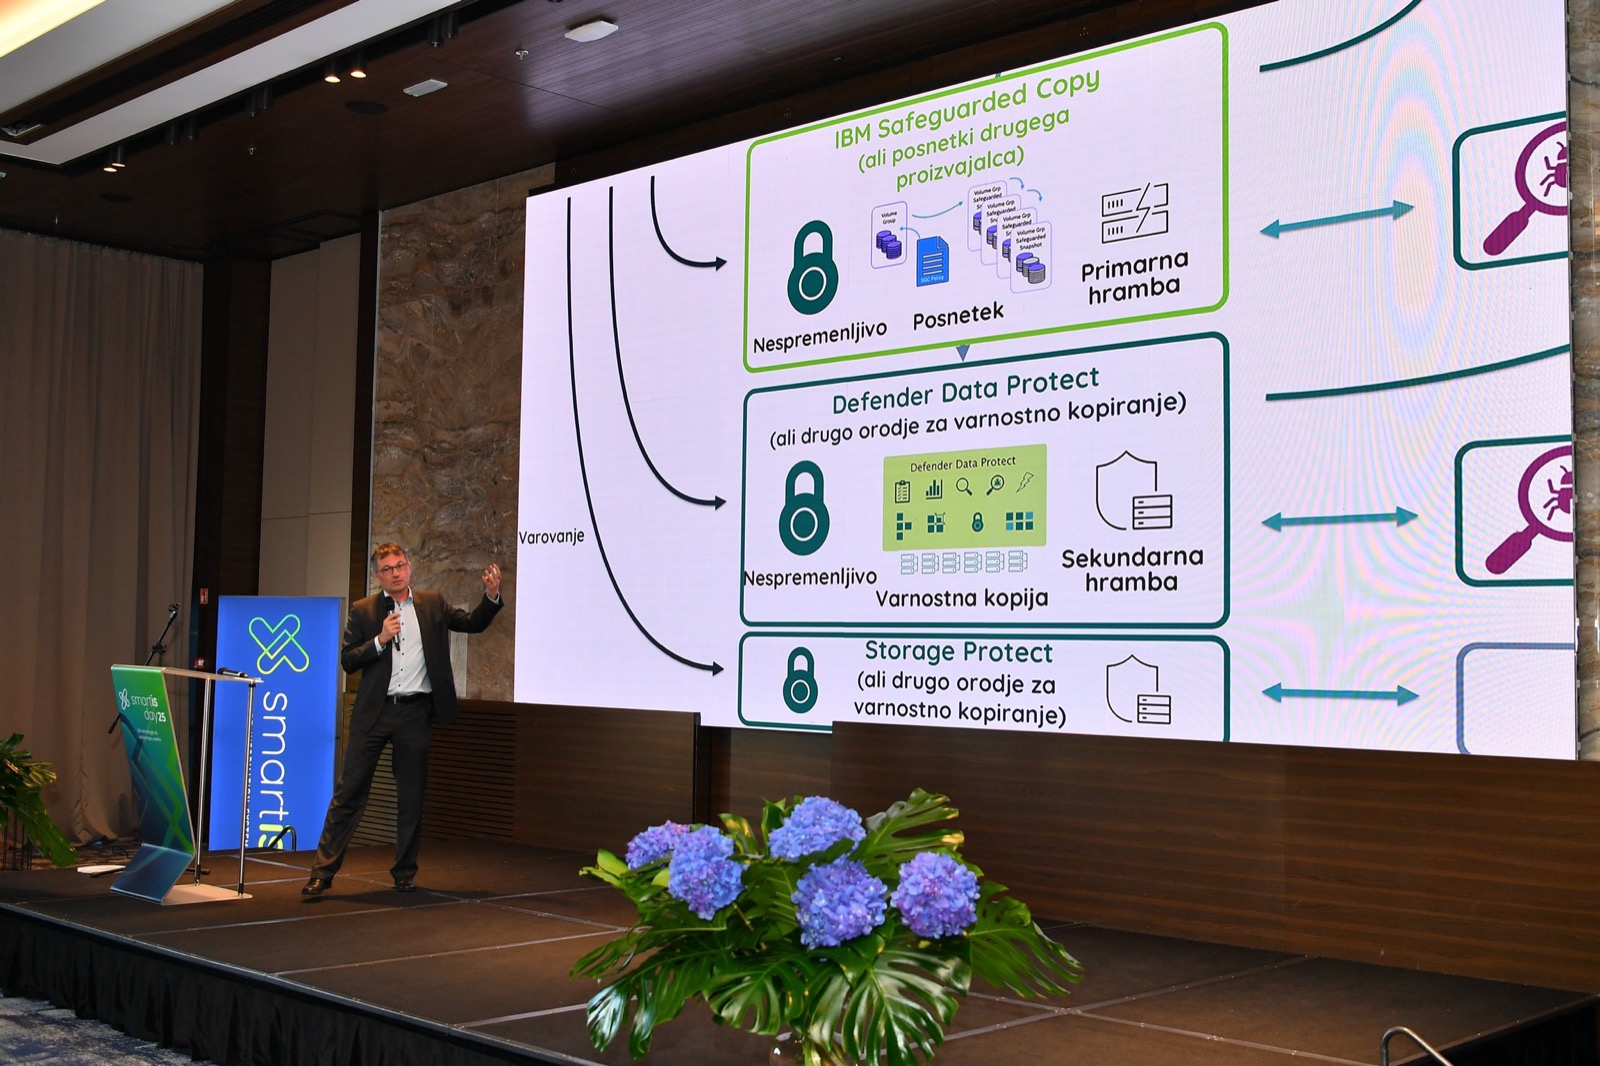
Kako sodobni sistemi zaznajo okužene varnostne kopije
IBM-ova sodobna arhitektura za varovanje podatkov temelji na več povezanih varnostnih plasteh. Prva plast uporablja senzorje, ki nenehno spremljajo spremembe podatkov in zagotavljajo, da ti ostanejo šifrirani. Druga plast zagotavlja nespremenljivost, ki nikomur – niti skrbnikom – ne dovoli spreminjanja varnostnih kopij. Zadnjo plast sestavljajo izolirana testna okolja oziroma čiste sobe (clean rooms), v katerih se varnostne kopije preverjajo z dodatnimi varnostnimi orodji.
Taktike napadalcev se razvijajo, zato IBM uporablja preverjanje varnostnih kopij s pomočjo UI, ki analizira in označi varne ali okužene kopije, tako da podjetja vedo, katerim varnostnim kopijam lahko zaupajo.
Postopen prehod brez tveganja
Podjetja, ki že uporabljajo IBM-ove rešitve, lahko z modelom Storage Defender, ki temelji na kreditih, prehajajo postopoma in nove funkcije korak za korakom vključujejo ob obstoječih orodjih, da jih preizkusijo, se prilagodijo in posodobijo brez motenj v poslovanju.
V svetu, kjer so napadi neizogibni, je varovanje podatkov dobilo novo razsežnost. Ne gre več le za varnostne kopije. Gre za odpornost, hitrost in pametno obnovo. Kot poudarja Sitar: »Ne sprašujte se več, ali bo do napada prišlo. Vprašajte se, kako hitro boste po njem spet poslovali.«
Sodobne rešitve za varovanje podatkov
Na dogodku Smartis Day ’25 je Iztok Sitar, prodajni svetovalec za podatkovne centre v Smartisu, v predavanju Načrtujte prehod na sodobno rešitev za varovanje podatkov predstavil IBM-ove rešitve, ki podjetjem pomagajo, da se prilagodijo sodobnim grožnjam in potrebam današnjega poslovnega okolja.